
Segurança da informação para empresas é a estratégia de proteção da continuidade operacional que garante que a geração de receita não seja interrompida por falhas ou ataques externos.
O prejuízo real da segurança da informação não começa com um ataque hacker de cinema. Ele começa com a sua operação parada e o faturamento zerado enquanto o custo fixo continua correndo.
A maioria das empresas ainda trata a segurança como um “departamento técnico” isolado. Enquanto isso, a dependência digital cresce e a exposição aumenta sem que o board perceba. A empresa acredita que está protegida porque não houve um incidente ontem. Só que a vulnerabilidade não avisa quando vai virar prejuízo; ela simplesmente acontece e paralisa o que você levou anos para construir.
O erro de tratar segurança apenas como tecnologia
Quando a decisão de segurança gira apenas em torno de comprar softwares (firewall, antivírus, backup), o foco se perde. A pergunta principal para um diretor não é “qual ferramenta comprar”, mas sim: qual o impacto financeiro de ficar 4 horas offline?
Sem essa conexão com o negócio, a segurança vira apenas uma linha de custo no balanço, não um investimento estratégico. Proteção sem gestão ativa de risco apenas adia o problema. Quando a TI é puramente reativa, ela só atua quando o usuário já parou de produzir.
É nesse ponto que o monitoramento proativo muda o jogo: o foco sai da “caixa” e vai para a visibilidade total do comportamento da sua rede.

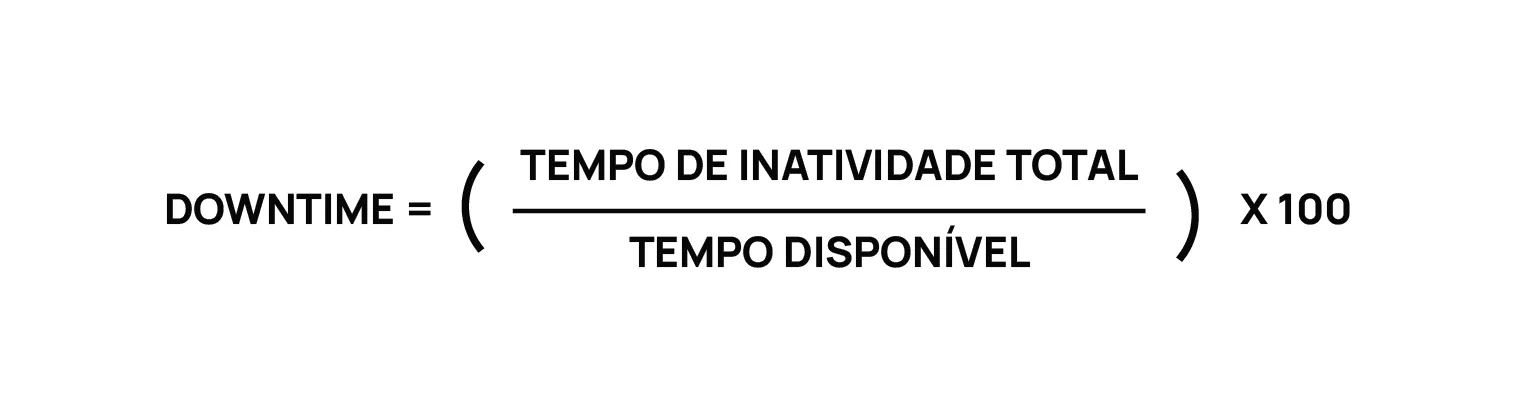
O cálculo do downtime: o que o relatório técnico não te mostra
O impacto financeiro de uma falha segue um padrão lógico que muitos gestores ignoram até o momento da crise. Em operações dependentes de sistemas, a conta é composta por três camadas de prejuízo:
- Perda Direta de Receita: O faturamento que deixou de entrar enquanto o sistema de vendas ou produção estava fora do ar.
- Custo de Ociosidade: Salários, infraestrutura e contratos que continuam sendo pagos, mas não estão produzindo.
- Esforço de Recuperação: Horas extras da TI, consultorias de emergência e o custo de oportunidade de projetos que foram pausados para “apagar o incêndio”.
Em uma operação que fatura R$ 30 mil por hora, duas horas de indisponibilidade não custam apenas R$ 60 mil. Elas custam a confiança do cliente, a produtividade da equipe e, muitas vezes, multas contratuais por descumprimento de SLA.
Esse cenário é o que chamamos de improdutividade em TI: o custo cresce silenciosamente na folha de pagamento antes mesmo de um incidente grave aparecer.
Maturidade e Frameworks: NIST e ISO 27001 na prática
Para empresas que buscam escala, a segurança precisa sair do “achismo” e entrar nos frameworks internacionais. O NIST (National Institute of Standards and Technology) e a ISO 27001 não são apenas certificados para colocar na parede; eles são roteiros de sobrevivência.
Identificar e Proteger
É saber exatamente quais ativos sustentam seu faturamento. Se o seu servidor de ERP cair, sua empresa para? Se a resposta é sim, ele precisa de camadas de redundância que vão além de um simples backup.
Detectar e Responder
É aqui que a maioria falha. Ter um firewall é proteger. Ter uma gestão que identifica um comportamento anômalo em 5 minutos é detectar. A tecnologia da Acronis, por exemplo, integrada à nossa operação, permite que essa resposta seja automatizada, bloqueando a ameaça antes que ela se espalhe.
Recuperar
O tempo de retomada (RTO) define se a empresa sobrevive ou quebra. Uma empresa com Disaster Recovery estruturado volta a operar em minutos; sem ele, a retomada pode levar dias de caos e perda de dados.
O risco invisível das credenciais e acessos
A segurança da informação para empresas falha frequentemente onde parece mais seguro: nos acessos legítimos. Como detalhamos em nossa análise sobre credenciais comprometidas, um login válido usado indevidamente não gera alerta imediato.
A falta de uma política de acessos clara cria o cenário perfeito para a espionagem industrial ou vazamento de dados internos. Sem visibilidade sobre “quem acessa o quê e quando”, a governança se torna impossível. Frameworks modernos exigem o princípio do privilégio mínimo: cada colaborador deve ter acesso apenas ao estritamente necessário para sua função. Qualquer coisa além disso é um risco financeiro desnecessário.
Governança, LGPD e Responsabilidade Executiva
A segurança da informação também é uma questão de conformidade. Com a LGPD, a responsabilidade sobre dados pessoais e acessos deixou de ser um detalhe técnico para se tornar um risco jurídico.
O impacto jurídico no Ebitda
Incidentes que expõem dados sensíveis levam a multas e processos que corroem o valor da marca. Empresas que não possuem políticas de segurança claras ficam vulneráveis a sanções. A governança eficaz exige controle total sobre a rastreabilidade dos dados e a capacidade de comunicar incidentes de forma transparente, conforme a lei.
Como avaliar seu nível de exposição real
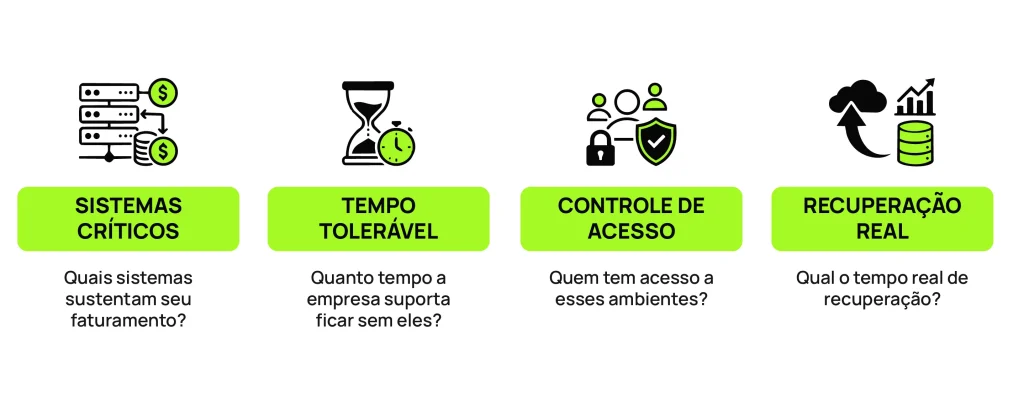
Operar sem saber o seu tempo de recuperação é aceitar um risco oculto. Se você quer sair da zona de incerteza e elevar o tom da conversa na sua empresa, responda a estas quatro perguntas:
1. Quais sistemas sustentam seu faturamento?
Identifique os ativos que, se pararem agora, interrompem a entrada de dinheiro.
2. Quanto tempo a empresa suporta ficar sem eles?
Defina seu tempo máximo de parada aceitável (RTO).
3. Quem tem acesso a esses ambientes?
Revise permissões de ex-colaboradores e fornecedores.
4. Qual o tempo real de recuperação?
Teste se o seu backup realmente funciona em um cenário de desastre.
Se você não tem essas respostas com clareza, sua continuidade depende da sorte. E a sorte não é um plano de negócios sustentável.
Como a Pronnus blinda o seu resultado
A Pronnus não entrega apenas suporte técnico; nós entregamos previsibilidade operacional. Nosso modelo de serviços gerenciados conecta a segurança diretamente aos objetivos de negócio.
Utilizamos tecnologias de ponta para garantir que sua equipe foque no que gera lucro, enquanto nós cuidamos da infraestrutura que sustenta esse crescimento. Reduzir a improdutividade e o risco técnico é, na prática, aumentar a sua capacidade de entrega sem precisar inflar a folha de pagamento.
Enxergue onde sua operação está mais exposta.
Fale com um especialista e avalie o nível de risco da sua operação hoje.
FAQ
Como a segurança da informação protege o faturamento?
Ao evitar paradas não planejadas em sistemas de vendas e produção, garantindo que a receita continue entrando e os custos operacionais não sejam desperdiçados com ociosidade.
Qual a diferença entre segurança de sistema e proteção de negócio?
A segurança de sistema foca em manter softwares funcionando. A proteção de negócio foca em entender como cada software impacta o lucro e prioriza as áreas que geram mais valor.
Por que o backup sozinho não garante a continuidade?
O backup é apenas o dado guardado. A continuidade depende do tempo de recuperação (RTO). Se o restore leva três dias, o prejuízo financeiro continuará acontecendo nesse período.
O que é gestão de vulnerabilidades?
É o processo de identificar e corrigir brechas antes que elas sejam exploradas. É uma postura proativa que substitui a cultura de “apagar incêndios”.










