
Proteção de E-mail Corporativo
Bloqueie ataques antes de chegarem à sua caixa de entrada
A segurança do seu e-mail não pode depender apenas de filtros básicos. Phishing, ransomware e ataques de dia zero evoluem diariamente — e muitas vezes passam despercebidos por soluções nativas como Microsoft 365 ou Google Workspace.
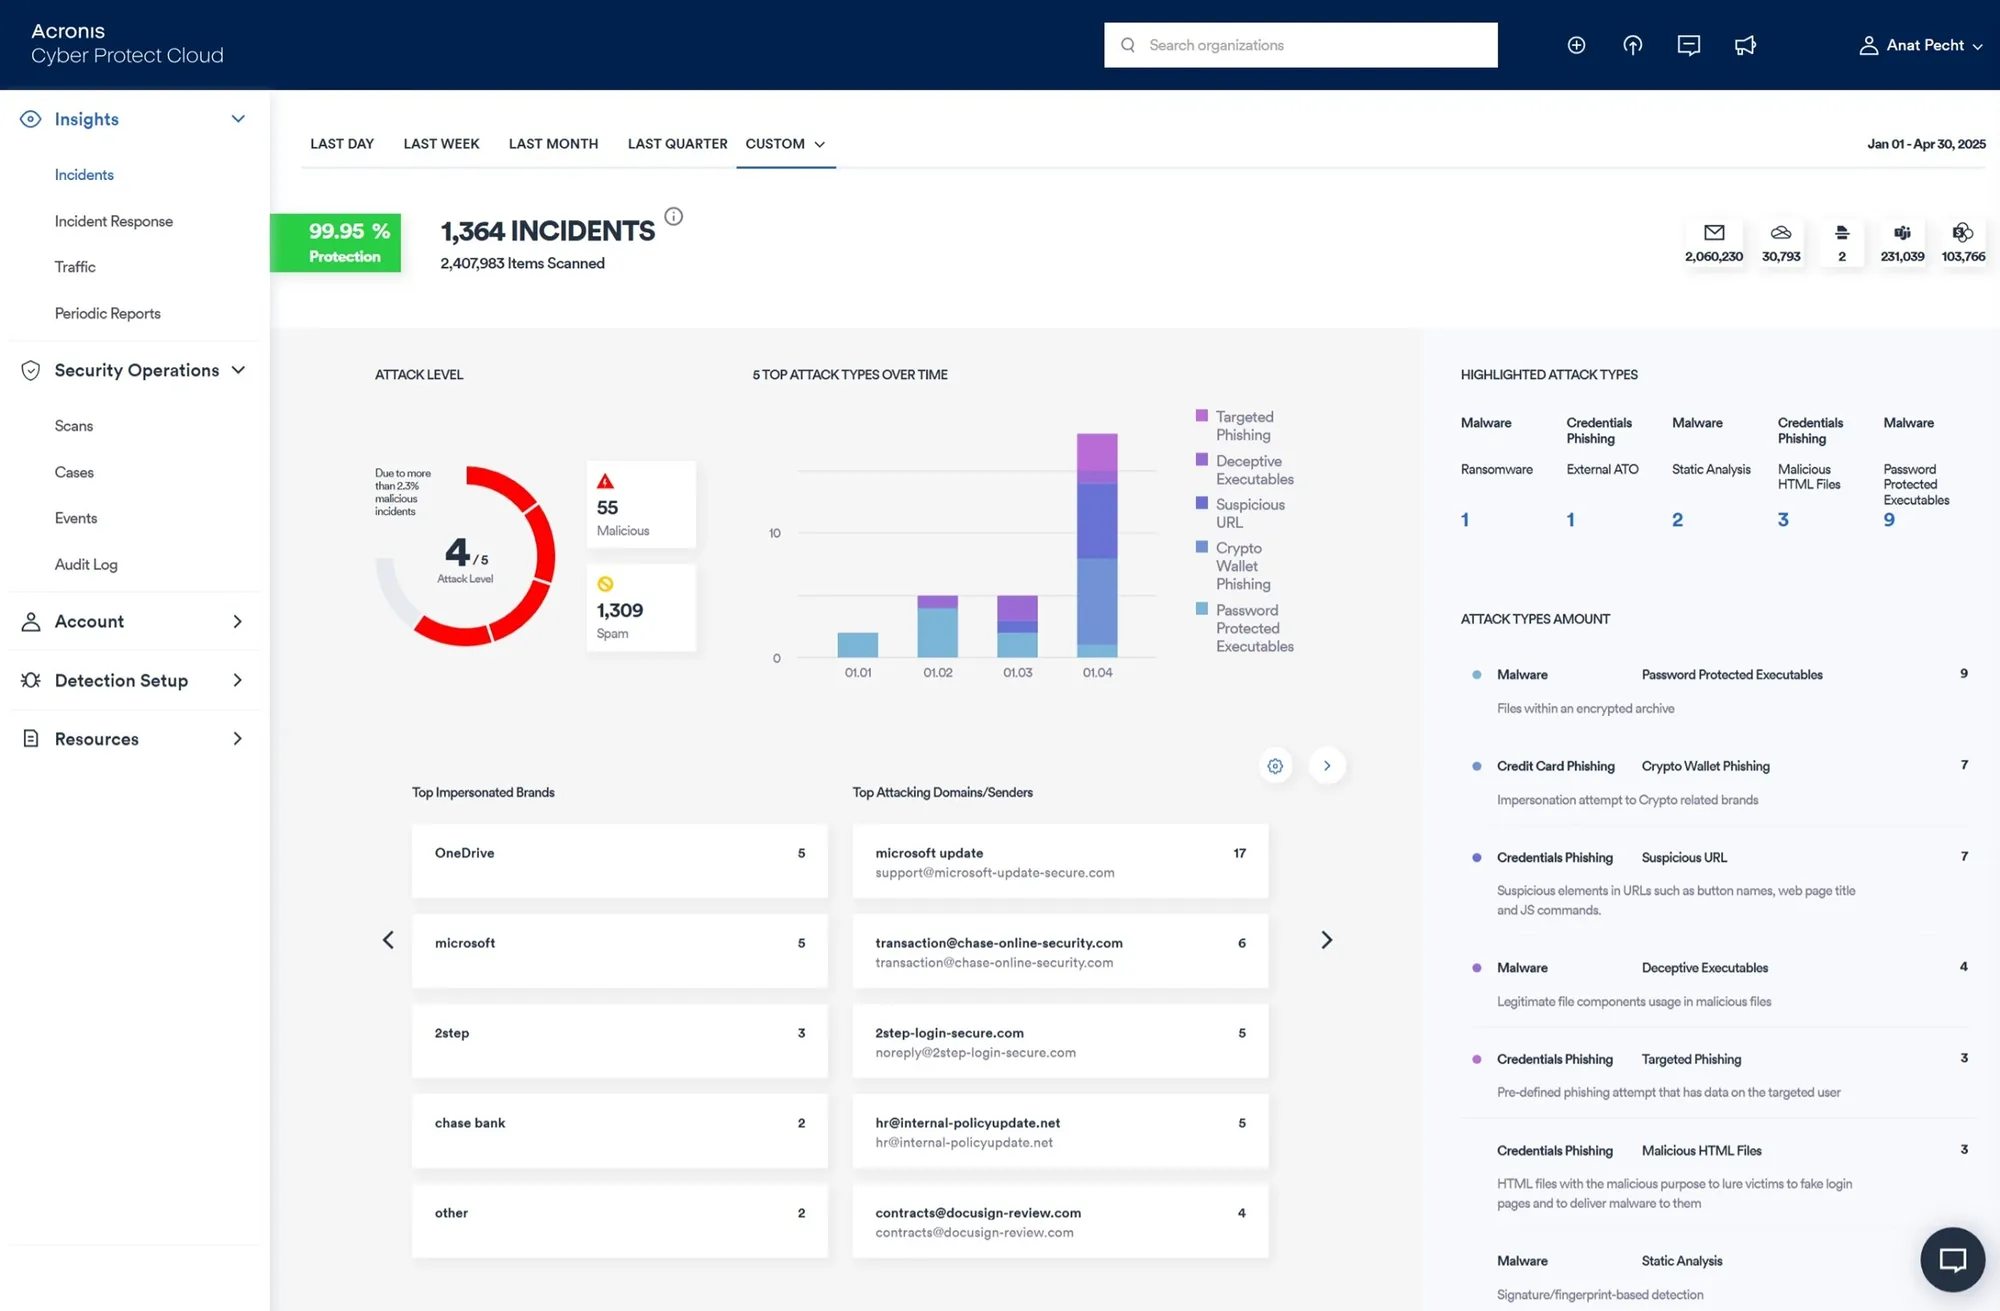
Tipos de ataques que a proteção de e-mail corporativo ajuda a reduzir
Phishing e credenciais
Mensagens falsas usam urgência e identidade conhecida para induzir o usuário a informar senhas, códigos ou dados sensíveis.
BEC e fraude financeira
Pedidos que parecem vir de executivos ou fornecedores podem alterar pagamentos, dados bancários ou fluxos de aprovação.
Malware e ransomware
Anexos, links e arquivos compactados podem carregar códigos maliciosos que comprometem dispositivos, dados e operações.
Spoofing e contas invadidas
Domínios falsificados ou contas comprometidas exploram a confiança entre colaboradores, clientes e parceiros.
Detecção inteligente e resposta instantânea
A análise ocorre antes que uma mensagem suspeita dependa da decisão do usuário.
Etapa 01
Analisa sinais de ameaça
Identifica comportamentos suspeitos que podem não aparecer em filtros convencionais.
Etapa 02
Verifica links e anexos
Avalia URLs, arquivos, scripts e sinais de reputação associados a tentativas de fraude.
Etapa 03
Bloqueia ameaças críticas
Aplica as políticas de proteção quando identifica indicadores compatíveis com ataques avançados.
Etapa 04
Contém antes da interação
Reduz a chance de que links, anexos ou mensagens suspeitas cheguem a ser utilizados.
O que muda na prática para a sua operação
Segurança de e-mail corporativo deve reduzir a exposição sem criar mais uma rotina manual para a equipe.
Menos incidentes expostos
- Mensagens suspeitas são analisadas antes de chegar ao usuário.
- Menos dependência de decisões reativas.
Mais visibilidade
para TI
- Alertas e relatórios ajudam a identificar padrões de risco.
- A proteção acompanha as ferramentas de trabalho da empresa.
Continuidade
dos fluxos
- A proteção acompanha as ferramentas de trabalho da empresa.
- Segurança integrada à rotina de e-mail.
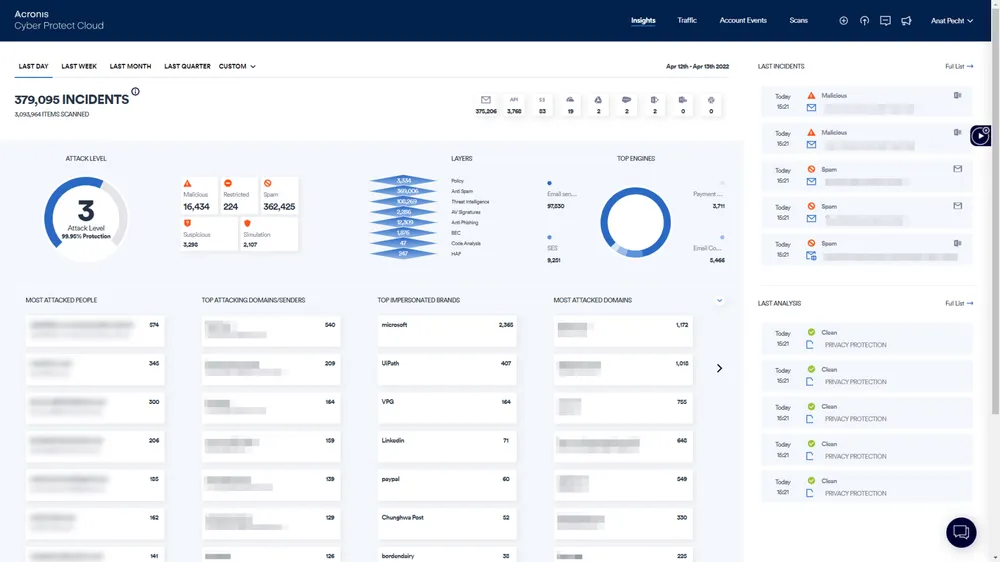
Visibilidade para investigar e priorizar ameaças
A segurança de e-mail corporativo não termina no bloqueio. A equipe precisa de contexto para acompanhar alertas, investigar sinais de risco e priorizar a resposta.
- Identifique eventos que merecem investigação antes de se tornarem incidentes.
- Acompanhe tendências, atividade e postura do ambiente em um único painel.
- Transforme eventos de e-mail em informações úteis para a operação.
Comparativo entre soluções
Funcionalidade | Microsoft 365 | Acronis |
|---|---|---|
Detecção em tempo real | 5 a 20 minutos | < 30 sec |
Precisão da detecção | Boa | A melhor do setor |
Detecção de URLs maliciosos
| Média | A melhor do setor
|
Detecção de ataques de dia zero
| Limitada | A melhor do setor |
Serviços de resposta a incidentes
| Não disponível
| Incluso |
Funcionalidade | Microsoft 365 |
|---|---|
Detecção em tempo real | 5 a 20 minutos |
Precisão da detecção | Boa |
Detecção de URLs maliciosos
| Média |
Detecção de ataques de dia zero
| Limitada |
Serviços de resposta a incidentes
| Não disponível
|
Acronis |
|---|
< 30 sec |
A melhor do setor |
A melhor do setor
|
A melhor do setor |
Incluso |
Pronto para reduzir o risco no e-mail corporativo?
Avalie os pontos de exposição do seu ambiente e descubra quais controles podem reduzir a chegada de mensagens, links e anexos maliciosos aos usuários.
Perguntas Frequentes (FAQ)
Por que a gestão contínua é melhor que uma análise trimestral?
Após a ativação, a solução leva cerca de 10 a 20 minutos para começar a analisar e filtrar todo o tráfego de e-mail. A proteção é progressiva, mas os bloqueios de alto risco começam quase imediatamente.
Vocês corrigem as vulnerabilidades ou só fazem o diagnóstico?
Não. A integração é totalmente transparente e não exige reconfiguração de servidores, DNS complexos ou migração de caixas. A solução é aplicada como uma camada adicional de segurança. A arquitetura 100% em nuvem garante operação sem interrupções e sem impacto para os usuários.
É possível integrar com EDR, SIEM ou backup?
A proteção ocorre antes da execução do arquivo malicioso, analisando todos os anexos e links com múltiplas camadas de inspeção. Diferente das soluções tradicionais, ela identifica até ameaças de dia zero, mesmo que ainda não existam em bancos de dados antivírus.
O serviço funciona para ambientes híbridos?
Sim. A tecnologia foi projetada para detectar alterações sutis de comportamento, padrão típico desses ataques. Com isso, evita as fraudes financeiras mais comuns no ambiente corporativo.

