
Firewall Gerenciado
Tecnologia Fortinet com a inteligência da Pronnus
Unifique segurança, performance e controle em uma única plataforma. A gente cuida da configuração e do monitoramento para você focar na estratégia da sua empresa.

Os desafios invisíveis da sua equipe de TI
A tecnologia pode estar funcionando e ainda assim gerar risco operacional. Estes são sinais de que a gestão atual precisa ser revisada.
Regras sem dono
Políticas antigas continuam ativas porque ninguém confirma se ainda são necessárias ou quem responde por elas.
Mudanças sem histórico
Horas configurando regras linha por linha para conectar filiais, sem suporte a automação.
Dependência de uma pessoa
O conhecimento do firewall fica concentrado em um profissional, fornecedor ou documentação incompleta.
Logs sem rotina de análise
Os eventos estão disponíveis, mas não existe uma linha de base, um responsável ou um processo para interpretar o que merece atenção.
O que o seu negócio ganha com a nossa gestão de Firewall
Visibilidade e Controle Total
Acompanhamos eventos e logs relevantes para apoiar a investigação de falhas, acessos indevidos, problemas de VPN e alterações fora do padrão.
Performance com Processadores ASIC
A segurança não trava a sua internet. O hardware FortiGate usa processadores dedicados (SPU).
Mudanças com controle
Cada solicitação pode seguir análise de impacto, aprovação, janela de execução, validação e plano de retorno conforme o escopo contratado.
Firewall como serviço
A Pronnus assume a rotina operacional do firewall Fortinet e trabalha junto à equipe responsável pela empresa. O serviço é definido de acordo com o ambiente, o nível de responsabilidade desejado e o SLA contratado.
Atualização de firmware
Mantemos o FortiOS sempre na versão estável.
Gestão de regras
Ajustamos políticas de acesso conforme sua demanda.
Resposta a incidentes
Monitoramento de alertas críticos para agir antes do impacto.
Relatórios gerenciais
Dados reais sobre produtividade e ameaças bloqueadas.
Modelos FortiGate para o seu tamanho
A gente seleciona o hardware exato para a carga da sua operação. Você não paga por processamento que não vai usar.
Série 40F e 60F
Ideal para pequenas empresas e filiais. Hardware silencioso com SD-WAN integrado.

Série 80F e 100F
Para matrizes que exigem alta densidade de conexões e inspeção SSL robusta.
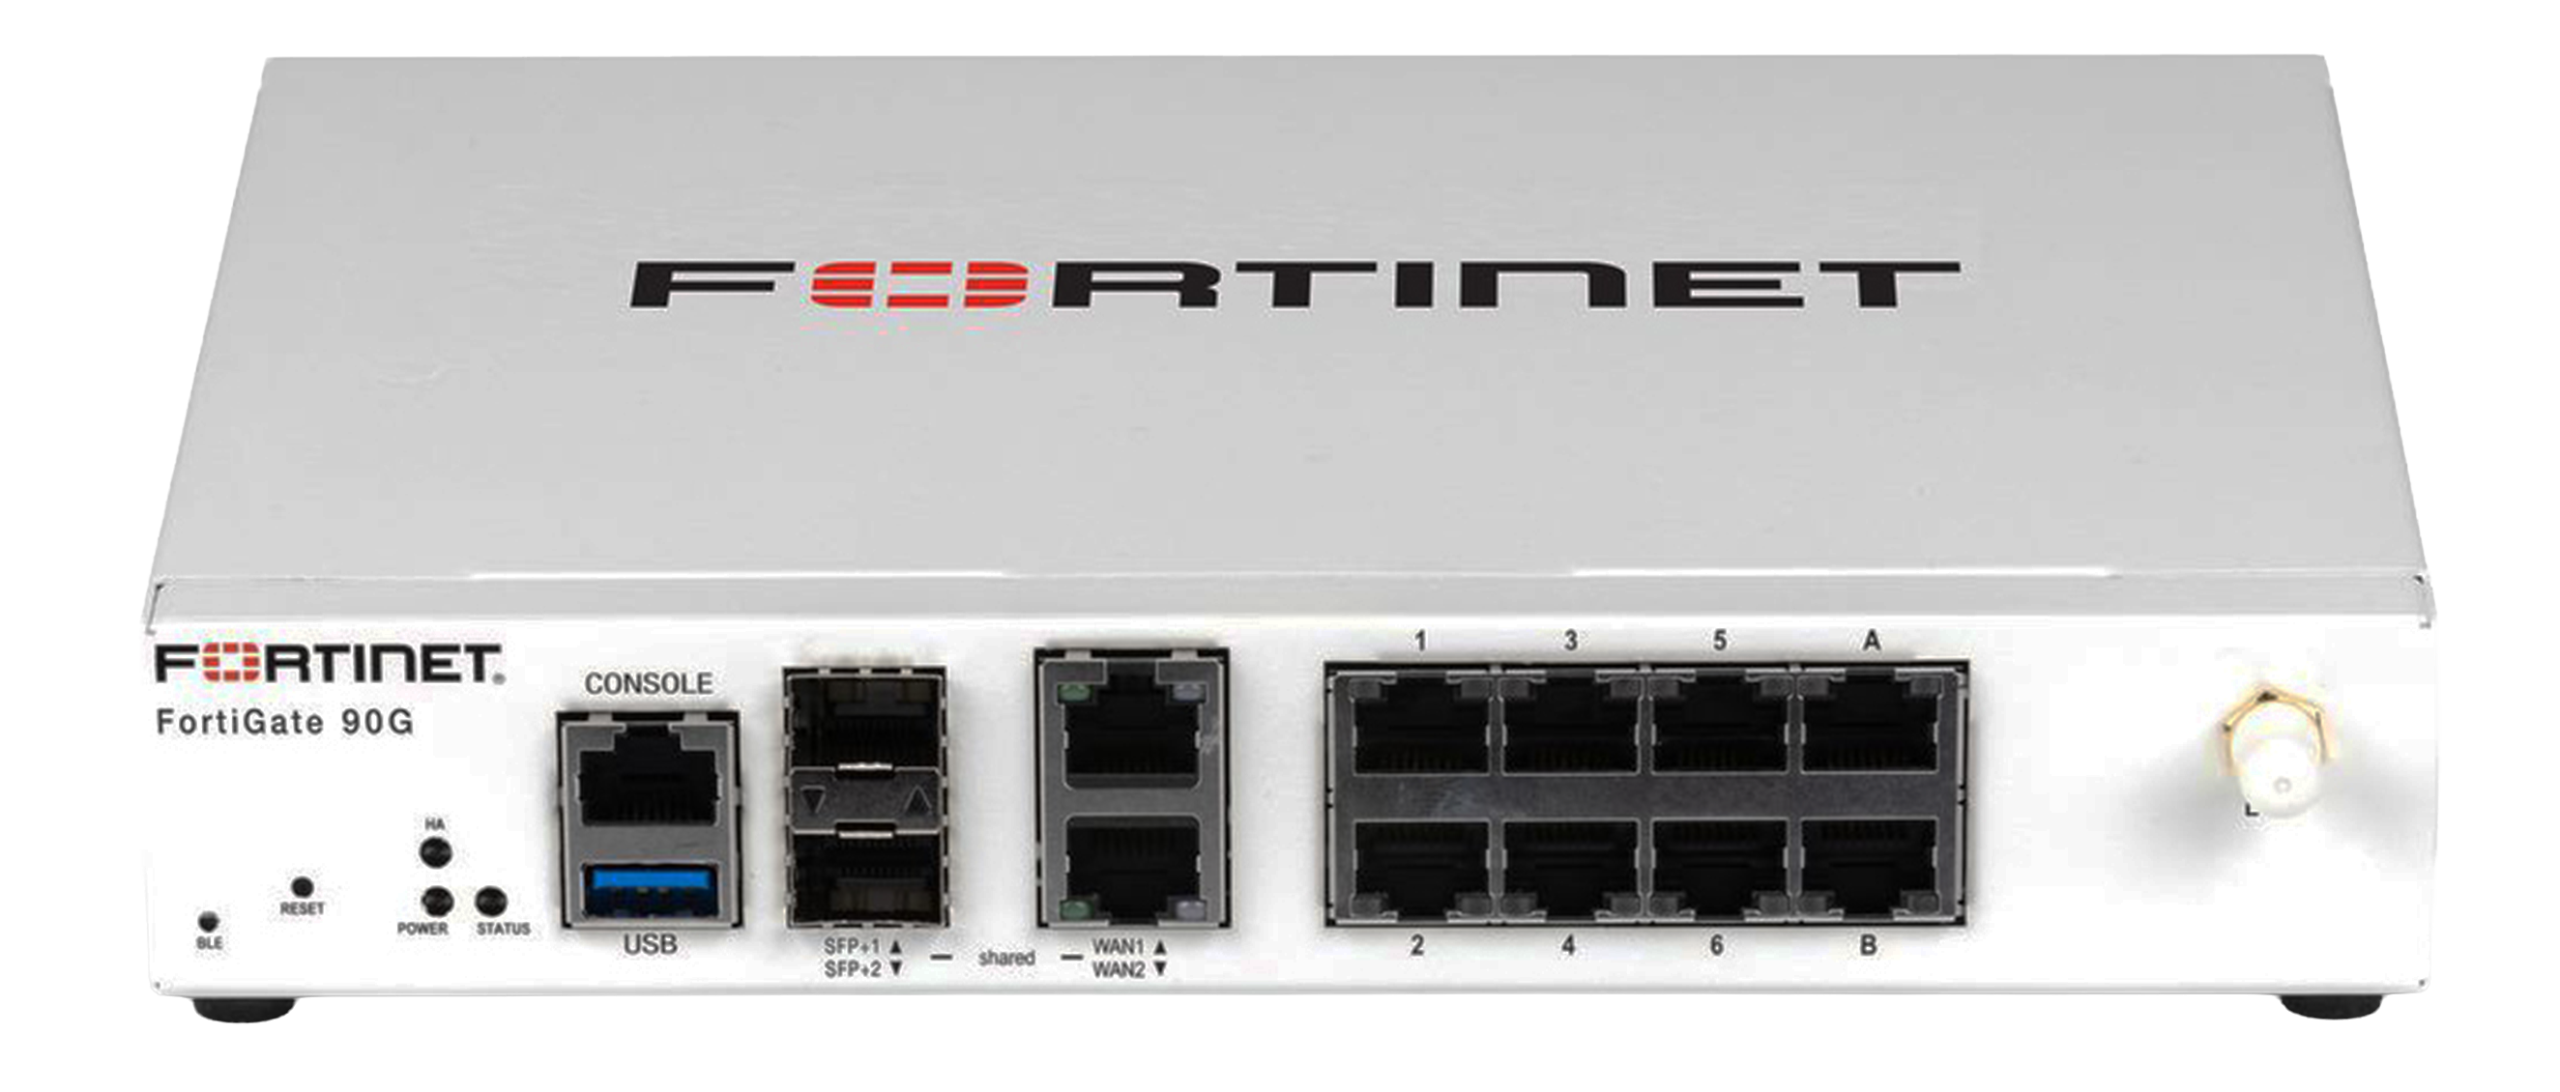
Série G
Projetada para atender às demandas de alta performance e segurança robusta de grandes empresas

Recursos Fortinet acompanhados conforme o seu escopo
O cenário de ameaças evolui mais rápido que a resposta humana. Integramos os serviços do FortiGuard Labs, que utilizam Inteligência Artificial para antecipar ataques.
Análise imediata
Atualizações planejadas
Proteções habilitadas
Firewall Tradicional vs. NGFW Fortinet
Regras
Regra
Logs
Mudança
Atualizões
Incidentes
Firewall Tradicional
Alterações pontuais e dependentes de memória
Consultados somente após uma falha
Urgentes, pouco documentadas e difíceis de reverter
Reativas ou adiadas sem avaliação
Firewall gerenciado Pronnus
Revisão, registro e responsável definido
Acompanhados conforme rotina e escopo
Planejadas, validadas e documentadas
Avaliadas com backup, janela e plano de retorno
Triagem, histórico e escalonamento organizado
Segurança que protege seu resultado
O firewall Fortinet precisa acompanhar a operação da empresa. Se as regras estão sem revisão, os logs não entram na rotina ou a equipe depende de poucas pessoas para agir, o primeiro passo é avaliar a gestão atual.
Perguntas Frequentes (FAQ)
Em quanto tempo o Firewall começa a funcionar?
A proteção começa após a ativação do equipamento ou serviço, a aplicação das políticas iniciais e a validação do tráfego. O prazo exato depende da topologia da rede, da quantidade de regras e das integrações necessárias. Durante a implantação, a configuração deve ser validada de forma progressiva para reduzir o risco de interrupções e garantir que os serviços essenciais permaneçam disponíveis.
Preciso alterar meus servidores ou minha infraestrutura atual?
A implantação é planejada de acordo com a arquitetura existente. Em muitos cenários, o Firewall pode ser integrado à rede sem migração de servidores ou alteração das aplicações. Podem ser necessários ajustes de roteamento, endereçamento, políticas, VPN, DNS ou certificados, dependendo dos recursos utilizados. Antes da ativação, a equipe deve mapear dependências, acessos críticos e requisitos de continuidade.
O que acontece com as regras do meu Firewall atual?
As regras existentes devem ser inventariadas, classificadas e revisadas antes da migração. Políticas duplicadas, permissões excessivas, regras sem uso e acessos sem responsável podem aumentar a superfície de ataque. A gestão deve preservar o que é necessário para a operação, eliminar conflitos e documentar a finalidade de cada regra.
Como o Firewall ajuda a proteger contra ransomware?
O Firewall contribui para reduzir o risco ao controlar conexões, bloquear tráfego malicioso, aplicar políticas de acesso, inspecionar aplicações e identificar padrões associados a ataques. Ele também pode trabalhar com recursos de prevenção de intrusão, filtragem web, controle de aplicações, segmentação e integração com outras camadas de segurança. A proteção contra ransomware não depende de um único controle: deve ser combinada com EDR, backup, atualizações, gestão de vulnerabilidades e plano de recuperação.
O Firewall identifica ataques direcionados e tentativas de exploração?
Ele pode detectar e bloquear comportamentos associados a exploração de vulnerabilidades, tráfego anômalo, comunicação com destinos maliciosos e tentativas de acesso fora das políticas definidas. A capacidade de identificar um ataque depende da configuração, das assinaturas e mecanismos de detecção disponíveis, da visibilidade do tráfego e da integração com outras ferramentas. Nenhuma solução deve ser apresentada como capaz de bloquear todos os ataques direcionados sem risco de falso positivo.

