
Antimalware corporativo é a camada de defesa ativa de endpoints que identifica, bloqueia e isola códigos maliciosos antes da execução no ambiente de TI, garantindo a integridade dos dados e evitando que ciberataques interrompam a cadeia de produção.
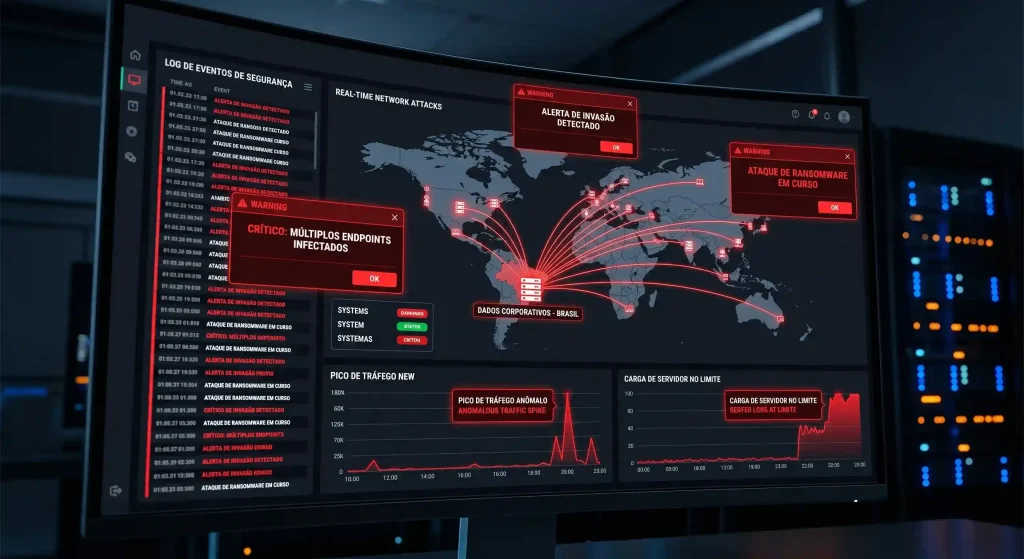
Quando um código malicioso ganha 15 minutos de liberdade na rede, o incidente técnico vira uma crise financeira aguda. Dados da Acronis provam que o custo de inatividade após um ataque de ransomware ultrapassa milhares de reais por hora. A proteção proativa protege o fluxo de caixa. O C-Level precisa entender quanto uma credencial comprometida pode custar ao faturamento da empresa antes de a operação parar.
O Prejuízo Financeiro de uma Falsa Sensação de Segurança
O cálculo do prejuízo soma a folha de pagamento ociosa, a perda de vendas brutas e o custo da recuperação de dados. Se a defesa falha nos primeiros 15 minutos, a operação paralisa. O custo principal deixa de ser a licença do software e passa a ser o downtime. Uma operação parada gera entregas atrasadas, multas contratuais e processos jurídicos.
A proteção de ativos exige investimentos estruturais. Confiar apenas no firewall de borda cria pontos cegos. Com a mobilidade do trabalho, o notebook do colaborador é o novo perímetro. O acesso à rede corporativa a partir de conexões residenciais sem proteção avançada traz a ameaça para o centro do banco de dados financeiro.
Leia também: Quanto uma credencial comprometida pode custar ao seu faturamento
Onde a vulnerabilidade se forma na operação
A falha raramente reside na ausência de uma ferramenta, mas sim na escolha de uma solução inadequada para o cenário atual. Além disso, o modelo de trabalho híbrido pulverizou os dispositivos e aumentou a superfície de ataque. O problema se agrava quando o gestor confia apenas no antivírus padrão do sistema operacional para deter invasões coordenadas.
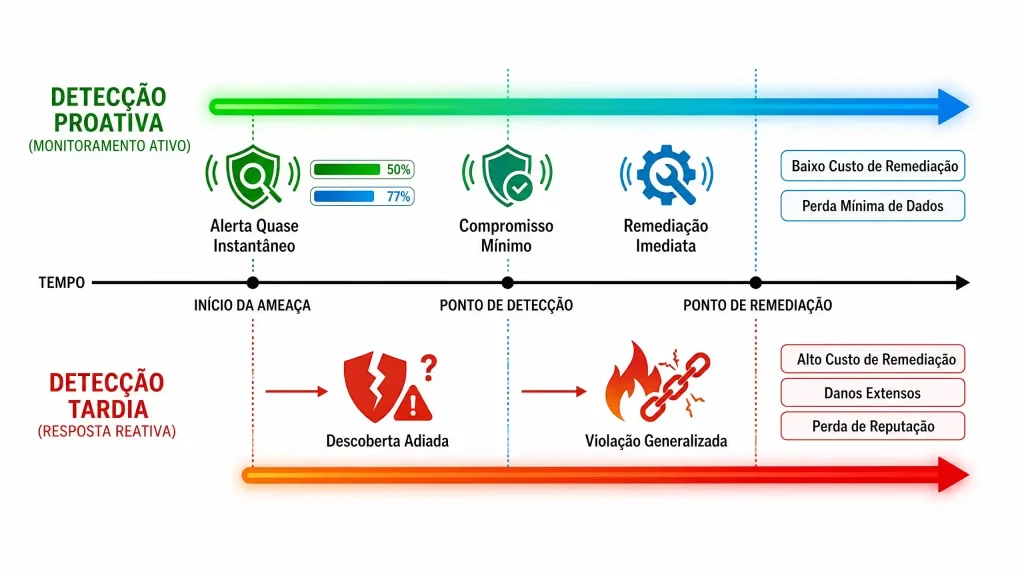
Na prática, o ataque não ocorre subitamente. Ele inicia com uma pequena brecha: um anexo de e-mail ou um dispositivo IoT vulnerável. Contudo, sem visibilidade centralizada, o atacante usa os 15 minutos iniciais para mapear a rede e comprometer o backup. Dessa maneira, ele elimina qualquer chance de recuperação rápida e força a empresa a cogitar o pagamento do resgate para retomar a operação.
O Custo Oculto da Recuperação Manual
A inatividade do ERP é apenas a ponta do iceberg financeiro. Quando um ataque não é bloqueado na origem, a empresa absorve custos secundários destrutivos. A equipe de TI entra em regime de horas extras emergenciais, muitas vezes demandando a contratação de consultorias forenses externas a peso de ouro para identificar o vetor de entrada e garantir a limpeza da rede.
Soma-se a isso o risco regulatório. A ANPD aplica multas que podem chegar a 2% do faturamento bruto da empresa em caso de negligência técnica comprovada. Se a invasão vazar dados de clientes, o dano reputacional rompe contratos de longo prazo. O custo de um incidente manual de contenção supera rapidamente o investimento em uma década de licenciamento de software preventivo.
Métricas de Gestão (KPIs) de Segurança para a Diretoria
A diretoria não deve avaliar a proteção pelo número de “vírus bloqueados”, mas pela velocidade de reação. O gestor executivo precisa cobrar dois indicadores exatos da sua operação técnica:
- MTTD (Mean Time to Detect – Tempo Médio de Detecção): O tempo exato que a empresa leva para descobrir que foi invadida. Antivírus tradicionais deixam o MTTD na casa dos dias. O antimalware corporativo reduz essa métrica para milissegundos.
- MTTR (Mean Time to Respond – Tempo Médio de Resposta): O tempo necessário para neutralizar a ameaça e retomar a operação. Uma TI dependente de ação humana possui um MTTR de horas. A automação derruba esse tempo para segundos, isolando a máquina antes do impacto no servidor principal.
Phishing e Ransomware: As Ameaças que Travam o Faturamento
A invasão inicia com uma brecha periférica: um anexo de e-mail malicioso ou um dispositivo vulnerável. Sem visibilidade centralizada, o atacante usa os minutos iniciais para mapear a rede e corromper o backup. Ataques de dupla extorsão identificam ativos críticos e iniciam a criptografia instantaneamente. O risco muda de acordo com a vertical do negócio.
Cenário 1: Ataque de Ransomware na Manufatura
O departamento de RH abre um currículo infectado (Phishing). O script malicioso executa silenciosamente. Sem inteligência de bloqueio, o ransomware movimenta-se lateralmente até o servidor principal do ERP. A fábrica para. A TI precisa isolar a rede e iniciar a restauração. A implementação de um Rollback automatizado no EDR Acronis reverte essa alteração maliciosa em minutos, impedindo a parada da esteira de produção.
Cenário 2: Paralisação de Vendas no Varejo (PDV)
Uma rede varejista sofre uma injeção de código malicioso no fim de semana. O banco de dados do sistema de PDV (Ponto de Venda) físico e do e-commerce é atacado simultaneamente. Sem proteção ativa, os caixas travam. A empresa perde milhões em vendas diretas e destrói o investimento em marketing. Com uma defesa automatizada, o comportamento anômalo de escrita no disco alerta a segurança, e o processo é finalizado antes da criptografia começar. O cliente final não percebe a tentativa de ataque.
Cenário 3: Indisponibilidade na Cadeia Logística
Uma transportadora tem a sua rede acessada por meio de um coletor de dados IoT mal configurado. O invasor busca travar o Warehouse Management System (WMS). Sem bloqueio imediato, a expedição não consegue emitir romaneios. Os caminhões ficam retidos nas docas. O rompimento do SLA logístico gera multas imediatas. A segurança baseada em comportamento isola o dispositivo periférico sem derrubar a rede central.
Antimalware vs. Antivírus Tradicional na Linha de Frente
Sistemas baseados em assinaturas operam defasados. O cibercrime altera o código do malware constantemente para evadir bases de dados antigas. A lentidão reportada ao suporte quase sempre indica processos de criptografia consumindo CPU em segundo plano.
O endpoint corporativo exige inteligência artificial para análise de comportamento (EDR – Endpoint Detection and Response). A ferramenta analisa o que o processo tenta fazer no disco, independentemente de possuir uma assinatura conhecida. Isso neutraliza ameaças de “dia zero” no milissegundo da execução.
Criptografia AES-256 e a Proteção de Bancos de Dados
A segurança de dados sensíveis exige padrões de nível militar. O invasor procura a extração de informações para extorsão pública. A aplicação da criptografia AES 256 como padrão inquebrável para a segurança de dados blinda o núcleo da operação.
Se o invasor contorna o perímetro inicial e extrai tabelas do banco de dados, a criptografia avançada torna a informação roubada inútil. Esse protocolo atende diretamente às exigências legais da LGPD e protege o caixa da empresa contra processos jurídicos milionários.
Monitorização RMM e Automação de Resposta a Incidentes
O tempo humano é lento para conter um script automatizado. A causa raiz de desastres financeiros em TI reside na dependência de acionamento manual. A proteção precisa isolar a máquina da rede automaticamente.
A integração entre detecção e resposta salva a operação. Entender o funcionamento do RMM na prática e como ele reduz custos com segurança muda a governança da TI. O agente monitora anomalias de leitura no disco e corta a comunicação do dispositivo infectado, protegendo o restante da infraestrutura de forma autônoma.
Checklist Zero Trust: Como Auditar a Segurança dos seus Endpoints
O gestor precisa de garantias operacionais. A confiança cega em softwares de prateleira é o maior erro da indústria. Aplique este checklist rápido para validar o seu nível real de proteção atual:
- Bloqueio Comportamental: A nossa ferramenta bloqueia scripts baseados em anomalias de comportamento ou apenas lê assinaturas de arquivos antigos?
- Isolamento Autônomo: Se o notebook do diretor for infectado agora, o sistema isola a máquina automaticamente do ERP principal sem intervenção humana?
- Proteção Contra Desativação: O nosso antimalware exige uma senha de administrador separada para ser desinstalado? (Ransomwares avançados desativam defesas fracas primeiro).
- Reversão Imediata: Após bloquear a ameaça, o sistema consegue reverter os arquivos alterados nos primeiros segundos do ataque sem acionar um backup externo?
Se a resposta for “não” para qualquer um desses pontos, o faturamento está exposto a paralisações iminentes.
Gestão de Serviços de TI e a Estratégia de Continuidade
Empresas sob ataque apresentam padrões de negligência técnica. A gente mapeia falhas recorrentes em indústrias sem maturidade em gestão de serviços de TI:
- Utilização de versões domésticas de segurança em ambientes corporativos.
- Políticas de atualização de patches ignoradas por meses.
- Ausência de segregação de rede.
- Backups nunca testados, corrompidos no momento da crise.
O antimalware atua como a primeira linha de defesa conectada ao plano de recuperação. A estruturação de um disaster recovery prepara sua empresa para imprevistos críticos, garantindo que a invasão não force o fechamento das portas, mesmo no pior cenário possível.
FAQ: Antimalware e Redução de Riscos Financeiros
Qual a diferença entre antivírus comum e antimalware corporativo?
O antivírus busca apenas arquivos conhecidos em um catálogo antigo. O antimalware corporativo (EDR) utiliza inteligência artificial para identificar comportamentos anômalos no sistema operacional, bloqueando ataques de dia zero que paralisam o faturamento.
Quanto custa um ataque de ransomware para a indústria?
O custo ultrapassa o valor do resgate. Ele inclui horas de linha de produção parada, multas por SLAs logísticos rompidos e processos da ANPD. O custo diário do downtime é infinitamente superior ao investimento anual em licenciamento EDR.
Por que a janela de 15 minutos é destrutiva em um ataque cibernético?
Quinze minutos é o tempo que um script automatizado leva para mapear a rede corporativa, localizar os servidores de backup e iniciar o movimento lateral. Se a automação não cortar o acesso da máquina infectada nesse intervalo, a recuperação rápida torna-se impossível.
Como a proteção de endpoints garante conformidade com a LGPD?
O antimalware atua como controle técnico obrigatório exigido pela legislação. Ele previne o vazamento de dados de clientes. Um ataque bem-sucedido decorrente de proteção obsoleta configura falha grave de governança em auditorias legais.
A governança elimina o custo do downtime
A gente audita ambientes industriais e implementa gestão proativa. Auditorias de lógica técnica eliminam os pontos cegos do seu perímetro. O foco é sempre o resultado: reduzir o tempo de detecção para zero e proteger a continuidade da sua cadeia de produção.
Fale com os nossos especialistas e proteja o seu faturamento.










